

Oleh: Wiriadi Sutrisno
Cyber Incident Management and Response (CISRT) adalah proses sistematis untuk mendeteksi, menanggapi, menangani, dan memulihkan dari insiden keamanan siber seperti peretasan, malware, kebocoran data, atau serangan DDoS (Distributed Denial of Service) yang berfungsi untuk menangkal serangan Cyber yang bertujuan untuk membuat layanan online, seperti website atau server, tidak dapat diakses oleh pengguna yang sah.


Serangan ini dilakukan dengan membanjiri target dengan lalu lintas internet yang sangat besar dari berbagai sumber, sehingga sistem menjadi kewalahan dan tidak dapat merespon permintaan yang sah. Tujuan utaman CISRT adalah meminimalisir dampak terhadap organisasi dan memastikan keberlangsungan operasional.

Tujuan lainnya juga melindungi melindungi data sensitif dan aset informasi organisasi, Mencegah kerugian finansial dan kerusakan reputasi, Memenuhi regulasi dan standar keamanan (misalnya: ISO 27001, GDPR, PP 71/2019 di Indonesia) dan Meningkatkan kesiapsiagaan dan ketangguhan digital organisasi.

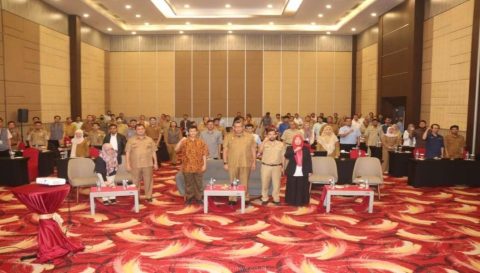
Sebagai tindakan siaga Cyber, Guna melindungi Pemkab Bogor dari serangan DDoS , Pemerintah Daerah Kabupaten (Pemdakab) Bogor melalui Dinas Komunikasi Dan Informatika (Diskominfo) Kabupaten Bogor melakukan rapat koordinasi (rakor) Cyber Incident Management and Respone, yang berlangsung di Bigland Sentul Babakan Madang, Senin (8/7/2024).
Tujuan rakor tersebut untuk meningkatkan kapasitas Sumber Daya Manusia (SDM) pengelola Computer Security Incident Response Team (CSIRT) dalam upaya peningkatan keamanan informasi di Kabupaten Bogor. Dengan dinamika upaya pembocoran.

Tindakan Siaga Cyber yang dilakukan Pemda Kab Bogor seyogyanya segera membentuk Tim yang terdiri dari: IT Security Analyst, Network Engineer, Legal/Compliance Officer, Public Relations (PR) Management Representative, serta melakukan kolaborasi dengan pihak Regulator vendor forensik digital, CERT (Computer Emergency Response Team), dan penegak hukum bila diperlukan, baik sebelum insiden: melalui perencanaan, pelatihan, dan simulasi, Selama insiden: saat deteksi terjadi, untuk mengendalikan dan merespons bahkan setelah insiden: evaluasi, dokumentasi, dan perbaikan sistem.

Kepala Diskominfo Kabupaten Bogor Bayu Ramawanto menuturkan, di era teknologi saat ini semua kegiatan layanan publik akan diarahkan kepada pemanfaatan layanan secara digital.
Sehingga instansi pemerintah mempunyai kewajiban untuk melindungi data-data layanan publik yang disimpan secara terpusat baik itu di pusat data Diskominfo maupun yang tersimpan di server pada masing masing perangkat daerah. Menurutnya, pengamanan informasi sangat perlu dilakukan mengingat semakin maraknya upaya untuk percurian data yang tersimpan di dalam server.

Untuk dapat mengantisipasi serangan cyber telah dibentuk tim tanggap insident keamanan komputer atau CSIRT Pemdakab Bogor.

“Melalui kegiatan ini Pemda Bogor berupaya untuk mengidentifikasi kerentanan dan kematangan aplikasi yang digunakan pada masing-masing perangkat daerah. Juga sebagai upaya untuk meningkatkan kapasitas SDM pengelola CISRT dalam upaya peningkatan keamanan informasi di Kabupaten Bogor,” Kepala Seksi Persandian Diskominfo Kabupaten Bogor.
Minda Ratnawulan mengatakan, Pemerintah Daerah khususnya Diskominfo Kabupaten Bogor dalam menjalankan tugasnya terkait keamanan informasi memang tidak ringan, untuk itu perlu ditunjang dengan kemampuan SDM yang memenuhi kualitas dan kapabilitas.Serta sinergi degan seluruh perangkat daerah baik Dinas dan Kecamatan, salah satunya melalui kegiatan ini.


Upaya preventif ini hendaknya dilakukan di seluruh lingkungan IT organisasi, baik lokal (on-premises), cloud, maupun jaringan internal. Dan dikoordinasikan dari Security Operations Center (SOC) jika tersedia.
Langkah-langkah umum yang harus segera dilakukan adalah melakukan Preparation: Kebijakan, pelatihan, dan peralatan disiapkan Identification: Deteksi dini insiden menggunakan log, IDS/IPS, SIEM, dll, Containment: Membatasi penyebaran insiden (sementara dan jangka panjang).
Eradication, Menghapus penyebab insiden (misalnya malware, Recovery: Mengembalikan sistem ke kondisi normal dan memastikan aman. Lessons Learned: Dokumentasi, analisis akar penyebab, dan peningkatan SOP.





Komentar ditutup.